LES SERVICES REVERSE VISION
Third Party Risk Management (TPRM)
Les entreprises dépendent d'un écosystème toujours plus étendu de fournisseurs, sous-traitants, prestataires et partenaires. Cette interdépendance crée de nouvelles opportunités, mais multiplie également les risques financiers, opérationnels, réglementaires, cyber, géopolitiques, réputationnels ou ESG.
Chez Reverse Vision, nous vous accompagnons dans la gestion du risque financier et extra financier au quotidien, afin de sécuriser vos achats.
Pourquoi le TPRM devient-il un enjeu stratégique pour les entreprises ?
Anticiper et maîtriser les risques liés aux fournisseurs et aux tiers
Le Third Party Risk Management (TPRM) permet d'identifier, d'évaluer, de surveiller et de maîtriser ces risques tout au long de la relation avec les tiers. Pour les directions Achats, l'enjeu n'est plus seulement de connaître leurs fournisseurs : il s'agit de comprendre leur niveau de criticité, d'anticiper les signaux de risque et de disposer des données nécessaires pour agir. Car en effet, entre l'internationalisation des chaînes d'approvisionnement, les tensions géopolitiques, les cybermenaces, les nouvelles réglementations… La dépendance des entreprises vis-à-vis de leurs tiers s'est considérablement accrue.
A ce titre, dans les organisations fortement dépendantes de leur écosystème, jusqu'à 80 % des coûts opérationnels directs et indirects peuvent être liés aux relations avec des tiers, selon Deloitte.
Une défaillance fournisseur peut ainsi avoir des conséquences bien au-delà de la fonction Achats : interruption de production, perte financière, violation de données, non-conformité réglementaire ou atteinte à la réputation.
Le TPRM répond à cette nouvelle réalité en faisant évoluer l'entreprise d'une logique de contrôle ponctuel vers une logique de surveillance continue des risques fournisseurs et des tiers.
Pour les Achats : passer d'une cartographie statique à une vision dynamique des risques
Le TPRM transforme progressivement le rôle de la fonction Achats. L'objectif n'est plus simplement de disposer d'une cartographie annuelle des fournisseurs, mais d'être capable de répondre en permanence à plusieurs questions :
- Quels sont mes fournisseurs critiques ?
- Quels risques portent-ils ? Financier, règlementaire, conformité, opérationnel direct (supply chain), cyber, géopolitique, ESG...
- Quels fournisseurs cumulent criticité élevée et niveau de risque important ?
- Quels événements nécessitent une action immédiate ?
- Existe-t-il une alternative en cas de défaillance ?
Une démarche de TPRM mature repose donc sur un cycle continu :
Identifier → Segmenter → Évaluer → Prioriser → Surveiller → Alerter → Agir
Cette approche permet de prioriser les actions et d'éviter de mobiliser les équipes de la même manière sur plusieurs milliers de fournisseurs.
Le TPRM devient ainsi un véritable outil d'aide à la décision pour les Achats, mais également pour les directions Finance, Juridique, Conformité, Risques, RSE et Direction Générale.
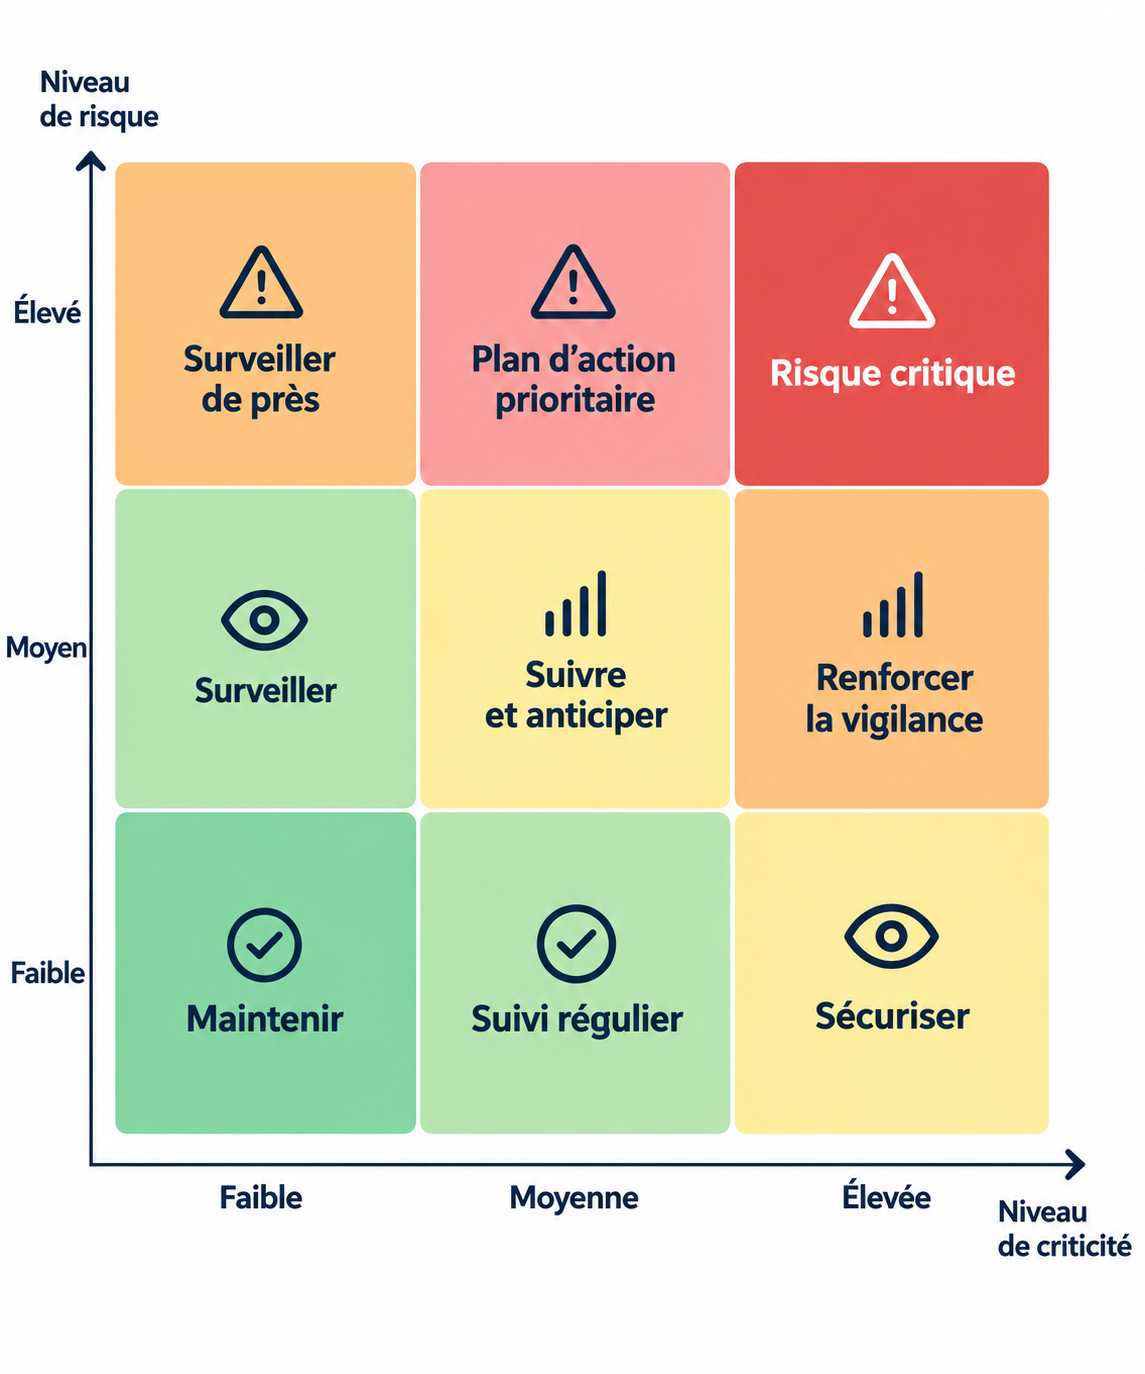
La segmentation est particulièrement importante. Car tous les fournisseurs ne présentent ni la même criticité ni le même niveau de risque.
Une entreprise peut ainsi croiser deux dimensions :
- la criticité du fournisseur pour son activité,
- son niveau de risque.
Un fournisseur stratégique, difficilement substituable et fortement exposé doit naturellement faire l'objet d'un niveau de surveillance supérieur à celui d'un fournisseur non critique.
Le Third Party Risk Management (TPRM) : une démarche à part entière
Identifier
Identifier l'ensemble des tiers et fiabiliser le référentiel fournisseurs global.
Segmenter
Segmenter les fournisseurs selon leur criticité pour l'entreprise et sur la chaîne de production.
Evaluer / prioriser
Evaluer les différentes catégories de risques et définir des priorités dans le traitement.
Surveiller / alerter
Surveiller les évolutions et les événements susceptibles de modifier le risque et alerter dès les premiers signaux.
Agir
Agir grâce à des plans de remédiation, alternatives fournisseurs ou mesures de sécurisation.
Ainsi, le TPRM devient ainsi un processus continu, transverse et piloté par la donnée.
Les défis des directions Achats
Le TPRM se mesure en vision globale. Or, pour obtenir une vision fiable d'un tiers, l'entreprise doit pouvoir croiser différentes catégories d'informations : identité juridique, structure capitalistique, données financières, informations réglementaires, documents de conformité, données cyber, géographiques, ESG, évaluations internes ou encore données issues de la relation commerciale.
Le véritable enjeu n'est donc plus seulement de collecter des données, mais de les fiabiliser, les enrichir, les rapprocher et les contextualiser.
De la conformité à la création de valeur
A l'avenir, l'enjeu des prochaines années sera de passer progressivement d'un TPRM principalement réactif à un modèle davantage proactif et prédictif. Sans supprimer l'expertise et l'arbitrage humains bien sûr, mais pour aller un cran plus loin encore et favoriser les décisions multi facteurs.
Les chiffres clés
| Chiffre | Ce qu'il signifie |
|---|---|
| 80 % | Dans les organisations fortement dépendantes de leurs tiers, jusqu'à 80 % des coûts opérationnels directs et indirects peuvent être liés aux relations avec ces derniers (Deloitte – Third-Party Management). |
| 60 % | 60 % des organisations interrogées n'avaient pas réalisé d'évaluation formelle de leurs risques liés aux tiers, illustrant le décalage qui peut subsister entre dépendance aux partenaires et maturité du TPRM (PwC – Third Party Tracker). |
| 54 % |
En 2025, 54 % des stratégies TPRM mondiales reposent encore sur des approches manuelles ou des tableurs ; en France, cette proportion atteint 50 % (Deloitte – Étude sur la gestion des risques de tiers 2025). |
| 13% | Seulement 13 % des répondants déclarent utiliser actuellement l'IA pour mieux comprendre leur exposition aux risques liés aux tiers, malgré de fortes ambitions d'automatisation (Deloitte – Étude TPRM 2025). |
Le "plus" de Reverse Vision
Reverse Vision accompagne les entreprises dans la collecte, la fiabilisation et la valorisation des données nécessaires au pilotage de leur risque TPRM.
Cette approche repose sur trois expertises complémentaires :
- EASYPICS concrétise plus particulièrement le passage de la Data Quality à la Data Intelligence : une information isolée renseigne, et le croisement des données permet de comprendre le risque et d'éclairer la décision, au niveau achats notamment.
- Conformitis sécurise les obligations réglementaires, la conformité fournisseurs et le suivi documentaire.
- B-Reputation enrichit la connaissance des entreprises et des fournisseurs.
Ensemble, elles apportent aux organisations les données, documents et informations nécessaires à une analyse pertinente du portefeuille de tiers fournisseurs dans le temps.
Vos enjeux, nos marques et nos expertises
Comprendre, suivre et optimiser ses dépenses
EASYPICS
Notre plateforme intelligence achats : Particulièrement adaptée pour les acheteurs "dits" donneurs d'ordres, EASYPICS récupère la data de vos bases fournisseurs, les traite, les consolide, les enrichit, et vous les restitue à travers de tableaux métiers à valeur ajoutée.
Portefeuille fournisseurs conforme en cas de controle
CONFORMITIS
Notre plateforme intelligence RSE : Conformitis accompagne les donneurs d'ordres achats dans la maîtrise des risques fournisseurs en centralisant les documents réglementaires, en automatisant les contrôles et en assurant un suivi continu des obligations de vigilance, RSE et Sapin 2.
Présenter sa propre conformité et transparence
B-REPUTATION
Notre plateforme de centralisation des informations fournisseurs (ou entreprises) : Le rôle de B-Reputation est de centraliser les informations d'entreprises aux niveaux : légal, financier et extra-financier ou ESG pour faciliter la connaissance des partenaires et clients, et prendre des décisions éclairées (abonnement fournisseur).
FAQ de Reverse Vision
Qu'est-ce que le Third Party Risk Management (TPRM) ?
Le Third Party Risk Management, ou gestion des risques liés aux tiers, désigne l'ensemble des processus permettant d'identifier, d'évaluer, de surveiller et de maîtriser les risques associés aux fournisseurs, sous-traitants, prestataires et partenaires d'une organisation tout au long de la relation.
Quelle est la différence entre TPRM et gestion des risques fournisseurs ?
La gestion des risques fournisseurs constitue une composante du TPRM. Le Third Party Risk Management adopte un périmètre plus large : il peut concerner l'ensemble des tiers avec lesquels l'entreprise entretient une relation et couvrir simultanément les risques financiers, opérationnels, réglementaires, cyber, géopolitiques, réputationnels et ESG.
Quels sont les principaux risques liés aux fournisseurs ?
Les principaux risques concernent notamment la solvabilité, la continuité d'activité, la conformité réglementaire, la cybersécurité, les données personnelles, la dépendance économique, les enjeux géopolitiques, la réputation et les critères environnementaux, sociaux et de gouvernance.
Comment identifier les fournisseurs critiques ?
La criticité peut être évaluée en fonction de plusieurs critères : montant des dépenses, caractère stratégique du produit ou service, dépendance, difficulté de substitution, impact potentiel d'une interruption, accès à des données sensibles ou importance du fournisseur pour une activité essentielle.
Pourquoi faut-il surveiller les risques fournisseurs en continu ?
Le niveau de risque d'un fournisseur évolue dans le temps. Une dégradation financière, un incident cyber, une modification réglementaire ou un événement géopolitique peuvent rapidement modifier son profil. Le monitoring continu permet de détecter ces changements plus tôt et d'adapter les actions de l'entreprise.
Comment mettre en place une démarche TPRM ?
Une démarche TPRM commence par l'identification et la segmentation des tiers, puis par la définition des risques à surveiller et des niveaux de contrôle adaptés à leur criticité. Elle doit ensuite intégrer des processus d'évaluation, de surveillance continue, d'alerte et de remédiation, avec une gouvernance partagée entre les fonctions concernées.